Domain technikprodukte24.de kaufen?
Wir ziehen mit dem Projekt
technikprodukte24.de um.
Sind Sie am Kauf der Domain
technikprodukte24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain technikprodukte24.de kaufen?
Wie kann ich an MD5-Hashes gelangen?
Es ist nicht möglich, direkt an MD5-Hashes zu gelangen, da MD5 ein Einweg-Hash-Algorithmus ist, der nicht umkehrbar ist. MD5-Hashes werden normalerweise verwendet, um Passwörter oder andere vertrauliche Informationen zu schützen, indem sie in eine nicht lesbare Zeichenfolge umgewandelt werden. Wenn du jedoch Zugriff auf die ursprünglichen Daten hast, kannst du den MD5-Hash selbst generieren. **
Wer kennt eine Liste für Virus-Hashes?
Es gibt verschiedene Websites und Organisationen, die Listen von Virus-Hashes zur Verfügung stellen, wie zum Beispiel VirusTotal, MalwareBazaar oder VirusShare. Diese Listen enthalten die Hash-Werte von bekannten Viren und können verwendet werden, um Dateien auf eine mögliche Infektion zu überprüfen. Es ist jedoch wichtig zu beachten, dass diese Listen nicht immer vollständig sind und neue Viren möglicherweise nicht enthalten sind. **
Ähnliche Suchbegriffe für Hashes
Top-Angebote
Produkte zum Begriff Hashes:
-
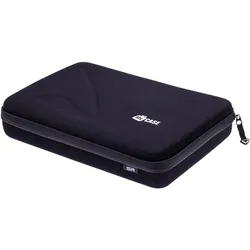
SP Gadgets MyCase Large, Action Cam Zubehör, SchwarzDas neue SP-Gadgets MyCase ermöglicht dir, dein gesamtes Action-Cam-Set sowie sonstige elektronische Geräte oder was immer du willst, perfekt organisiert und sicher untergebracht zu halten. Anhand des speziellen „Pick & Pluck“ Schaumstoffes steht es dir frei, das Innenleben an deine zu verstauenden Gegenstände perfekt anzupassen. In Folge hast du dein gesamtes Equipment nicht nur immer griffbereit zur Stelle, sondern auch optimal gegen potentielle Gefahren von aussen geschützt. Features: Kameras und Zubehör nicht inkludiert.66,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dubbel Taschenbuch für den Maschinenbau Maschinen und SystemeDubbel Taschenbuch für den Maschinenbau Maschinen und Systeme , Taschenbuch für den Maschinenbau Band 3 , Autopflege & Aufbereitung > Auto-Anbau- & -Zubehörteile , Auflage: 26. Aufl. 2020, Erscheinungsjahr: 20210107, Produktform: Kartoniert, Beilage: Book + eBook, Redaktion: Bender, Beate~Göhlich, Dietmar, Auflage: 20026, Auflage/Ausgabe: 26. Aufl. 2020, Abbildungen: Bibliographie, Themenüberschrift: TECHNOLOGY & ENGINEERING / Industrial Design / Product, Fachschema: Bau / Entwurf, Konstruktion~Fahrzeug - Fahrzeugbau - Fahrzeugtechnik~Maschine~Industrial Design~Produktdesign~Konstruktion - Konstrukteur~Antrieb (technisch)~Fertigungstechnik~Auto / Kraftfahrzeugtechnik~Fahrzeug / Kraftfahrzeug~KFZ~Kraftfahrzeug - Kraftfahrzeugtechnik~Kraftwagen~Technik, Fachkategorie: Produktdesign~Konstruktion, Entwurf~Fertigungstechnik und Ingenieurwesen~Kfz-Handwerk~Fertigungsindustrie~Technisches Handwerk, Imprint-Titels: Springer Vieweg, Warengruppe: HC/Maschinenbau/Fertigungstechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 262, Breite: 190, Höhe: 57, Gewicht: 2500, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,99,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie viele Hashes braucht man für ein Bitcoin?
Wie viele Hashes braucht man für ein Bitcoin? Die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, hängt von verschiedenen Faktoren ab, wie der aktuellen Schwierigkeit des Mining-Algorithmus, der Rechenleistung des Miners und der Anzahl der Miner im Netzwerk. In der Regel werden mehrere Billionen Hashes benötigt, um einen gültigen Block zu finden und die Belohnung von 12,5 Bitcoins zu erhalten. Dieser Prozess wird als Proof-of-Work bezeichnet und dient dazu, die Sicherheit und Integrität des Bitcoin-Netzwerks zu gewährleisten. Es ist wichtig zu beachten, dass die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, im Laufe der Zeit aufgrund der Anpassung der Schwierigkeit des Mining-Algorithmus variieren kann. **
-
Gibt es eine Funktion, die das Gegenteil eines Hashes berechnet?
Nein, es gibt keine Funktion, die das Gegenteil eines Hashes berechnet. Ein Hash ist eine Einwegfunktion, die eine Eingabe in eine feste Länge von Zeichen umwandelt. Es ist mathematisch unmöglich, die ursprüngliche Eingabe aus dem Hashwert zurückzuberechnen. **
-
Sollte man HMAC-SHA256-Hashes verwenden, um Passwörter in einer Datenbank zu speichern?
Ja, HMAC-SHA256-Hashes sind eine gute Wahl, um Passwörter in einer Datenbank zu speichern. HMAC-SHA256 ist ein kryptographisch sicheres Hash-Verfahren, das eine starke Hash-Funktion (SHA256) mit einer geheimen Schlüsselvergabe (HMAC) kombiniert. Dadurch wird die Sicherheit der Passwörter erhöht, da sie nicht im Klartext gespeichert werden und nur mit dem geheimen Schlüssel verifiziert werden können. **
-
Welche grundlegenden Geräte und Maschinen werden für die Ausstattung einer Bäckerei benötigt?
Für die Ausstattung einer Bäckerei werden grundlegend Backöfen, Teigknetmaschinen und Kühlschränke benötigt. Zusätzlich sind Waagen, Arbeitsflächen und Schneidemaschinen wichtige Geräte. Je nach Sortiment können auch spezielle Geräte wie Waffeleisen, Tortenringe oder Spritzbeutel erforderlich sein. **


Wie kann man mittels DIY-Elektronik eigene Geräte und Schaltkreise bauen? Welche grundlegenden Elektronik-Komponenten benötigt man dafür?
Man kann mittels DIY-Elektronik eigene Geräte und Schaltkreise bauen, indem man sich zunächst mit Grundlagen wie Widerständen, Kondensatoren und Transistoren vertraut macht. Weitere wichtige Komponenten sind LEDs, Schalter, Potentiometer und Batterien. Mit diesen Bauteilen kann man einfache Schaltkreise aufbauen und eigene elektronische Geräte wie Taschenlampen, Alarmanlagen oder Musikinstrumente konstruieren. **
Wie können bestehende Systeme nachgerüstet werden, um die neuesten technologischen Entwicklungen nutzen zu können? Welche Möglichkeiten gibt es, ältere Maschinen und Geräte mit moderner Ausstattung nachzurüsten?
Bestehende Systeme können durch den Einbau von speziellen Schnittstellen oder Sensoren nachgerüstet werden, um die neuesten technologischen Entwicklungen zu nutzen. Eine weitere Möglichkeit ist die Integration von Software-Updates oder die Implementierung von IoT-Lösungen, um ältere Maschinen und Geräte mit moderner Ausstattung auszustatten. Zudem können auch Retrofitting-Optionen in Betracht gezogen werden, bei denen bestimmte Komponenten oder Teile ausgetauscht werden, um die Leistungsfähigkeit zu verbessern. **
Top-Angebote
Produkte zum Begriff Hashes:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SP Gadgets MyCase Large, Action Cam Zubehör, SchwarzDas neue SP-Gadgets MyCase ermöglicht dir, dein gesamtes Action-Cam-Set sowie sonstige elektronische Geräte oder was immer du willst, perfekt organisiert und sicher untergebracht zu halten. Anhand des speziellen „Pick & Pluck“ Schaumstoffes steht es dir frei, das Innenleben an deine zu verstauenden Gegenstände perfekt anzupassen. In Folge hast du dein gesamtes Equipment nicht nur immer griffbereit zur Stelle, sondern auch optimal gegen potentielle Gefahren von aussen geschützt. Features: Kameras und Zubehör nicht inkludiert.66,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich an MD5-Hashes gelangen?
Es ist nicht möglich, direkt an MD5-Hashes zu gelangen, da MD5 ein Einweg-Hash-Algorithmus ist, der nicht umkehrbar ist. MD5-Hashes werden normalerweise verwendet, um Passwörter oder andere vertrauliche Informationen zu schützen, indem sie in eine nicht lesbare Zeichenfolge umgewandelt werden. Wenn du jedoch Zugriff auf die ursprünglichen Daten hast, kannst du den MD5-Hash selbst generieren. **
-
Wer kennt eine Liste für Virus-Hashes?
Es gibt verschiedene Websites und Organisationen, die Listen von Virus-Hashes zur Verfügung stellen, wie zum Beispiel VirusTotal, MalwareBazaar oder VirusShare. Diese Listen enthalten die Hash-Werte von bekannten Viren und können verwendet werden, um Dateien auf eine mögliche Infektion zu überprüfen. Es ist jedoch wichtig zu beachten, dass diese Listen nicht immer vollständig sind und neue Viren möglicherweise nicht enthalten sind. **
-
Wie viele Hashes braucht man für ein Bitcoin?
Wie viele Hashes braucht man für ein Bitcoin? Die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, hängt von verschiedenen Faktoren ab, wie der aktuellen Schwierigkeit des Mining-Algorithmus, der Rechenleistung des Miners und der Anzahl der Miner im Netzwerk. In der Regel werden mehrere Billionen Hashes benötigt, um einen gültigen Block zu finden und die Belohnung von 12,5 Bitcoins zu erhalten. Dieser Prozess wird als Proof-of-Work bezeichnet und dient dazu, die Sicherheit und Integrität des Bitcoin-Netzwerks zu gewährleisten. Es ist wichtig zu beachten, dass die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, im Laufe der Zeit aufgrund der Anpassung der Schwierigkeit des Mining-Algorithmus variieren kann. **
-
Gibt es eine Funktion, die das Gegenteil eines Hashes berechnet?
Nein, es gibt keine Funktion, die das Gegenteil eines Hashes berechnet. Ein Hash ist eine Einwegfunktion, die eine Eingabe in eine feste Länge von Zeichen umwandelt. Es ist mathematisch unmöglich, die ursprüngliche Eingabe aus dem Hashwert zurückzuberechnen. **
Ähnliche Suchbegriffe für Hashes
-
Dubbel Taschenbuch für den Maschinenbau Maschinen und SystemeDubbel Taschenbuch für den Maschinenbau Maschinen und Systeme , Taschenbuch für den Maschinenbau Band 3 , Autopflege & Aufbereitung > Auto-Anbau- & -Zubehörteile , Auflage: 26. Aufl. 2020, Erscheinungsjahr: 20210107, Produktform: Kartoniert, Beilage: Book + eBook, Redaktion: Bender, Beate~Göhlich, Dietmar, Auflage: 20026, Auflage/Ausgabe: 26. Aufl. 2020, Abbildungen: Bibliographie, Themenüberschrift: TECHNOLOGY & ENGINEERING / Industrial Design / Product, Fachschema: Bau / Entwurf, Konstruktion~Fahrzeug - Fahrzeugbau - Fahrzeugtechnik~Maschine~Industrial Design~Produktdesign~Konstruktion - Konstrukteur~Antrieb (technisch)~Fertigungstechnik~Auto / Kraftfahrzeugtechnik~Fahrzeug / Kraftfahrzeug~KFZ~Kraftfahrzeug - Kraftfahrzeugtechnik~Kraftwagen~Technik, Fachkategorie: Produktdesign~Konstruktion, Entwurf~Fertigungstechnik und Ingenieurwesen~Kfz-Handwerk~Fertigungsindustrie~Technisches Handwerk, Imprint-Titels: Springer Vieweg, Warengruppe: HC/Maschinenbau/Fertigungstechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 262, Breite: 190, Höhe: 57, Gewicht: 2500, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,99,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Resilienz.Inklusion.Lernende SystemeResilienz.Inklusion.Lernende Systeme , Der Band "Resilienz.Inklusion.Lernende Systeme" versammelt ausgewählte Beiträge der 37. Jahrestagung der Inklusionsforscher*innen (IFO), die vom 26.02. bis zum 01.03.2024 durch das Forschungszentrum Inklusive Bildung (FZIB), einer Kooperation der Universität Graz, der Privaten Pädagogischen Hochschule Augustinum und der Pädagogischen Hochschule Steiermark, ausgerichtet wurde. Der Fokus der Tagung lag auf den Fragen, wie Personen und Systeme Herausforderungen im Kontext von Diversität und Inklusion bearbeiten, welche Rolle Gemeinschaft, Netzwerke und interdisziplinäre Kooperation bei der Entwicklung von persönlicher und systemischer Widerstandsfähigkeit spielen und welche Ressourcen und Spannungsfelder sich für Individuen und Organisationen daraus ergeben können. , Linsen, Tönungen & Folien > Lichter & Leuchten , Erscheinungsjahr: 20250217, Redaktion: Be¿i¿, Edvina~Ender, Daniela~Gasteiger-Klicpera, Barbara, Seitenzahl/Blattzahl: 412, Keyword: 37. Jahrestagung der Inklusionsforscher*innen; Elementarbereich; Hochschule; IFO-Tagungsband 37; Inklusionsforschung; Inklusive Pädagogik; Partizipation; Resilienz; Schulentwicklung; Teilhabe; Transformation; inklusives Bildungssystem, Fachschema: Inklusion~Inklusion / Unterrichtsmaterial~Behindertenpädagogik (Sonderpädagogik)~Behinderung / Pädagogik~Pädagogik / Behinderung~Pädagogik / Sonderpädagogik~Sonderpädagogik, Fachkategorie: Unterrichten von Schülern mit sonderpädagogischem Förderbedarf, Warengruppe: TB/Sonderpädagogik, Behindertenpädagogik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 27, Gewicht: 520, Produktform: Kartoniert,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sollte man HMAC-SHA256-Hashes verwenden, um Passwörter in einer Datenbank zu speichern?
Ja, HMAC-SHA256-Hashes sind eine gute Wahl, um Passwörter in einer Datenbank zu speichern. HMAC-SHA256 ist ein kryptographisch sicheres Hash-Verfahren, das eine starke Hash-Funktion (SHA256) mit einer geheimen Schlüsselvergabe (HMAC) kombiniert. Dadurch wird die Sicherheit der Passwörter erhöht, da sie nicht im Klartext gespeichert werden und nur mit dem geheimen Schlüssel verifiziert werden können. **
-
Welche grundlegenden Geräte und Maschinen werden für die Ausstattung einer Bäckerei benötigt?
Für die Ausstattung einer Bäckerei werden grundlegend Backöfen, Teigknetmaschinen und Kühlschränke benötigt. Zusätzlich sind Waagen, Arbeitsflächen und Schneidemaschinen wichtige Geräte. Je nach Sortiment können auch spezielle Geräte wie Waffeleisen, Tortenringe oder Spritzbeutel erforderlich sein. **
-
Wie kann man mittels DIY-Elektronik eigene Geräte und Schaltkreise bauen? Welche grundlegenden Elektronik-Komponenten benötigt man dafür?
Man kann mittels DIY-Elektronik eigene Geräte und Schaltkreise bauen, indem man sich zunächst mit Grundlagen wie Widerständen, Kondensatoren und Transistoren vertraut macht. Weitere wichtige Komponenten sind LEDs, Schalter, Potentiometer und Batterien. Mit diesen Bauteilen kann man einfache Schaltkreise aufbauen und eigene elektronische Geräte wie Taschenlampen, Alarmanlagen oder Musikinstrumente konstruieren. **
-
Wie können bestehende Systeme nachgerüstet werden, um die neuesten technologischen Entwicklungen nutzen zu können? Welche Möglichkeiten gibt es, ältere Maschinen und Geräte mit moderner Ausstattung nachzurüsten?
Bestehende Systeme können durch den Einbau von speziellen Schnittstellen oder Sensoren nachgerüstet werden, um die neuesten technologischen Entwicklungen zu nutzen. Eine weitere Möglichkeit ist die Integration von Software-Updates oder die Implementierung von IoT-Lösungen, um ältere Maschinen und Geräte mit moderner Ausstattung auszustatten. Zudem können auch Retrofitting-Optionen in Betracht gezogen werden, bei denen bestimmte Komponenten oder Teile ausgetauscht werden, um die Leistungsfähigkeit zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.